


이 원고는 일본 《電氣評論》誌에서 번역 전재한 것입니다.
무선통신시스템 활용 동향
무선LAN 구축과 적용동향
무선LAN이란 유선케이블 대신에 전파를 이용함으로써 퍼스널컴퓨터 상호 간을 접속해 LAN을 구축하는 것이다.
무선LAN에는 케이블 부설의 번잡함이 없다는 점과 이동 가능한 기동성이 높다는 특징 때문에 보급이 급속하게 확대되고 있다.
현재는 기업이나 학교뿐만이 아니라 일반가정에도 널리 이용되고 있으며, 커피점이나 공항, 역, 호텔 등 공중장소에 액세스 포인트(이하 기지국이라 함)를 설치해 무선LAN 환경을 제공하는 공중 무선LAN 서비스도 실시하고 있다.
본 고에서는 무선LAN의 개요와 칸사이전력 신 본점빌딩의 무선LAN 도입 개요에 관해 설명한다.
무선LAN 개요
1. 무선LAN의 특징
앞서 설명한 대로 무선LAN은 케이블 부설의 번잡함이 없다는 점 때문에 사무실 등에서 레이아웃 변경이 있으면 그 때마다 케이블을 다시 칠 필요가 없고 경제적이며 또한 신속한 LAN 구축이 가능하다.
그리고 전파가 미치는 범위라면 사무실 안이나 집 안 등 자유롭게 어디든 PC를 들고 다니는 일이 가능하다.
2. 무선LAN의 주파수
일본 국내 무선LAN에 적용되는 주파수대는 주로 2.4GHz대, 5GHz대이며, 그 밖의 준밀리파대(準milli波帶 : 19GHz, 25GHz, 27GHz대)를 이용하는 것이 있다. 또 적외선이나 레이저를 이용하는 것도 있다.
일본 국내의 무선LAN(2.4GHz대 및 5GHz대)의 주파수 할당 상황을 <그림1>에 나타냈다.
3. 무선LAN의 종류
무선LAN에는 IEEE802.11a/b/g 3 종류가 주로 이용되고 있다<표1>.
(1) IEEE802.11a
새롭게 무선LAN에 할당된 5GHz대를 이용해 최대 54Mbps의 전송속도를 실현하는 물리층 규격이다. 변조방식으로 OFDM을 이용해 고속화됐다. 통신 속도로는 6/12/24Mbps의 전송속도에 준거하도록 표준화됐으며 그 밖에 9/18/36/54Mbps의 전송속도도 옵션으로 준비돼 있다. 또 5.15~5.25GHz은 위성통신에 이용되고 있기 때문에 옥외에서의 이용은 금지돼있다.
(2) IEEE802.11b
2.4GHz대를 이용해 최대 11Mbps의 전송속도를 실현하는 물리층 규격이다. 무선LAN의 처음 규격이었던 IEEE802.11은 2.4GHz대를 이용해 통상 1채널 2Mbps의 전송속도밖에 얻을 수 없었기 때문에 유선LAN과 비교해 뒤떨어진 특제품이었다. 그래서 물리층(주파수대, 데이터 변조방식, 물리층 해더)을 개량함으로써 고속화(최대11Mbps)를 도모했다.
(3) IEEE802.11g
2.4GHz대를 이용해 최대 54Mbps의 전송속도를 실현하는 물리층 규격이다. 변조방식으로 IEEE802.11a와 동일한 OFDM을 이용함으로써 2.4GHz대의 고속화를 실현했다. IEEE802.11b에 대해 상위호환성도 생각하고 있기 때문에 IEEE802.11a와 비교해 기존 LAN기기와 공존하기 쉬운 장점이 있다.
4. 무선LAN의 형태
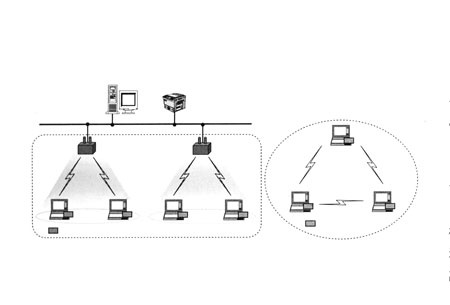
무선LAN의 네트워크 구성에는 인프라스트럭처 모드(Infrastructure Mode)와 애드혹 모드(Ad-hoc Mode) 2종류가 있다<그림2>.

ⓒ 월간전기 & energy.co.kr 무단전재-재배포금지
BEST 뉴스
-
미국 최대 규모의 재생에너지 인프라 사업 『SunZia Wind Project』
미국 최대 규모의 재생에너지 인프라 사업 『SunZia Wind Project』 전력망 안정성&산업경쟁력 뒷받침할 핵심 인프라로 부상 미국 남서부 뉴멕시코주에서 추진 중인 『SunZia Wind Project(선지아 풍력 프로젝트)』는 뉴멕시코 중부 토런스, 링컨, 산미겔 카운티를 중심으로 추진되며, 향후 애리조나를 거쳐 미국 ... -
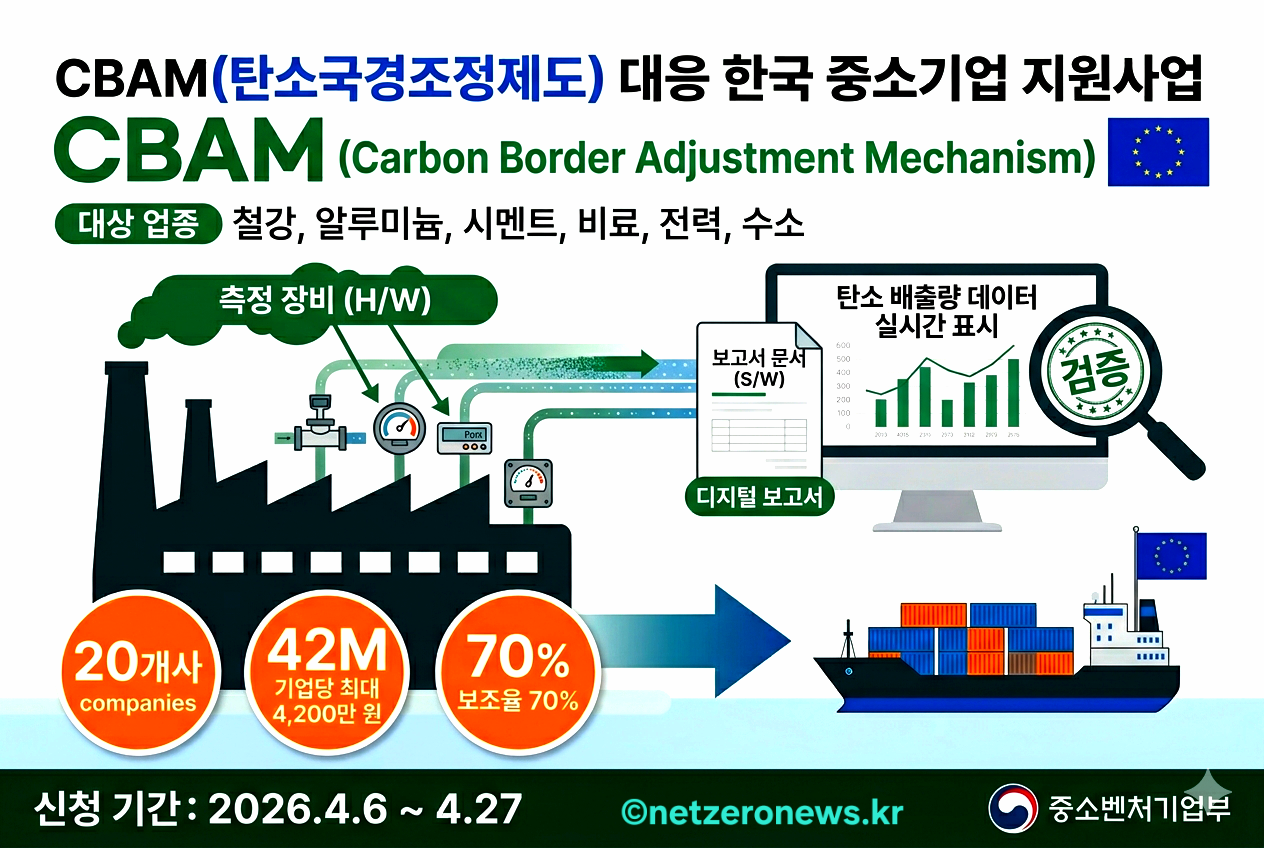
주요국의 산업부문 탄소배출량 데이터 관리제도 동향 분석
주요국의 산업부문 탄소배출량 데이터 관리제도 동향 분석 국가별·제도별 상이한 기준…국가 차원의 대응 필요 최근 세계 주요국은 탄소중립 달성 노력의 일환으로 기업의 탄소배출량 데이터 제출 및 공시 요구를 강화하고 있다. 탄소배출량 데이터 관리는 무역(수출 가능 여부), 시장(제품 경쟁력), 금융(기업가치 평... -

‘탄소금융’ 지속가능항공유(SAF)의 수익화 및 영국의 입법례 분석
‘탄소금융’ 지속가능항공유(SAF)의 수익화 및 영국의 입법례 분석 영국 사례, 국내 SAF 의무화제도 설계 시 참고할 내용 多 지속가능항공유(SAF) 시장은 단순한 친환경 연료거래를 넘어, 탄소감축 가치를 다양한 형태로 수익화하는 ‘탄소금융 시장’으로 진화하고 있다. 영국은 SAF의 민간 투자 유도를 위해 ’25년부터 ... -

일본 수소 정책 반세기, 산업생태계 진화와 시사점
일본 수소 정책 반세기, 산업생태계 진화와 시사점 정부는 수소 생태계 전 분야에 대규모 예산 투입… 기업은 정부의 정책에 맞춰 다양한 사업 추진 일본 정부는 지난 50년간의 수소 정책 추진 경험을 바탕으로 ’24년 「수소사회추진법」을 제정하여 저탄소수소 공급 및 이용 촉진을 위한 법적 근거를 마련했다. ’50년... -

기술과 손잡은 교육 ‘에듀테크’시장의 현황 및 전망
기술과 손잡은 교육 ‘에듀테크’시장의 현황 및 전망 세계는 지금, AI 기반 교육 플랫폼 생태계 구축 중 전 세계적으로 AI 기반 에듀테크 시장이 빠르게 성장하고 있다. <삼일PwC 경영연구원>의 자료에 따르면, 글로벌 에듀테크 시장은 연평균 15% 성장해 ’30년 약 10조 달러(한화 약 1300조원)까지 성장할 것으... -
산업용 로봇 확산과 함께 가속되는 인도 다크팩토리 시장 현황
산업용 로봇 확산과 함께 가속되는 인도 다크팩토리 시장 현황 아직은 초기 단계지만 성장 잠재력 높은 시장으로 평가 글로벌 제조업은 생산현장에 인력을 투입하지 않거나 극소수만 투입하고 로봇, 인공지능(AI), 산업용 사물인터넷(IIoT)을 통해 생산 전 과정을 자동화하는 ‘다크팩토리(Dark Factory)’로의 전환이 ...